HIPAA là tên viết tắt của Health Insurance Portability and Accountability Act, đạo luật của Hoa Kỳ về quyền riêng tư và bảo mật thông tin sức khỏe. Dù là luật của Mỹ, HIPAA đã trở thành tham chiếu quen thuộc cho mọi cơ sở y tế muốn bảo vệ dữ liệu bệnh nhân bài bản.
Khi phòng khám chuyển từ sổ giấy sang hồ sơ y tế điện tử, rủi ro cũng thay đổi. Hồ sơ không còn nằm trong tủ khóa mà nằm trên máy tính, mạng và phần mềm. Một tài khoản bị lộ có thể kéo theo hàng nghìn hồ sơ.
HIPAA (Health Insurance Portability and Accountability Act - Đạo luật về tính linh hoạt bảo hiểm sức khỏe và trách nhiệm giải trình) là đạo luật liên bang Hoa Kỳ quy định cách bảo vệ thông tin sức khỏe của người bệnh. Bộ Y tế và Dịch vụ Nhân sinh Hoa Kỳ (HHS) giám sát việc thực thi.
Luật áp dụng cho cơ sở khám chữa bệnh, đơn vị bảo hiểm y tế và đối tác kinh doanh của họ. Với phòng khám số hóa, trọng tâm là ePHI: thông tin sức khỏe ở dạng điện tử, như hồ sơ bệnh án trên phần mềm.
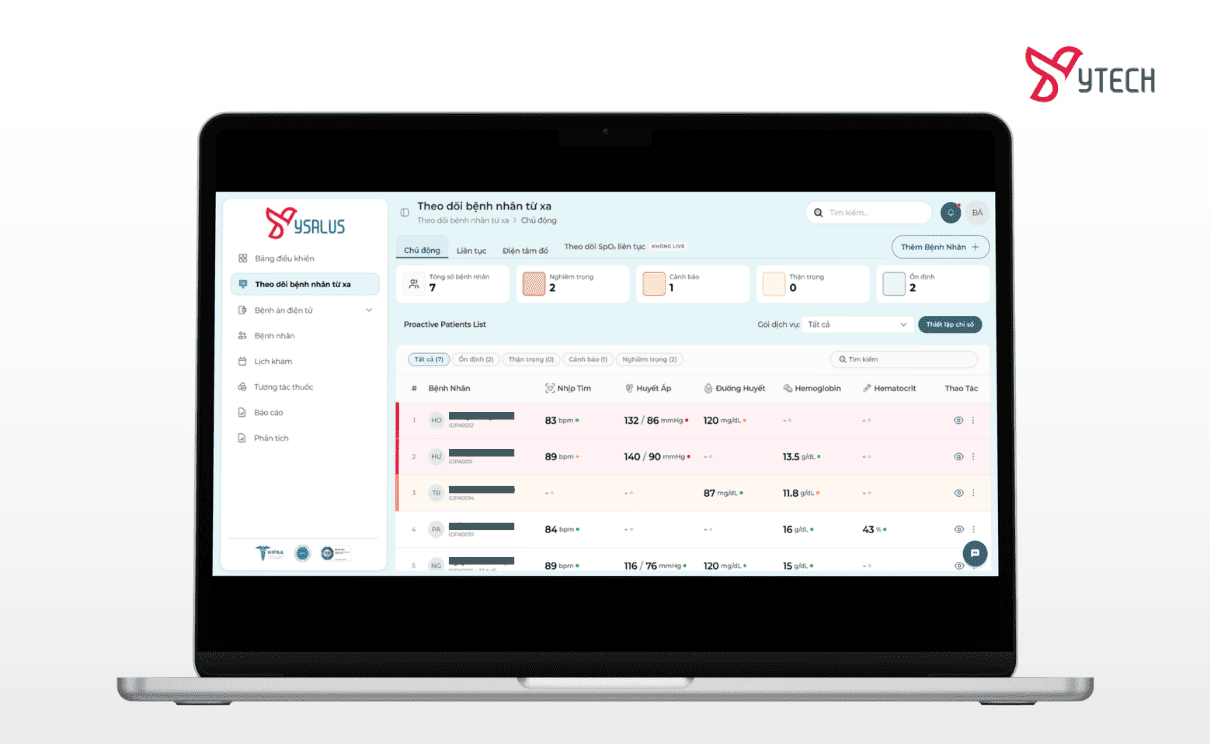
Theo Bộ Y tế và Dịch vụ Nhân sinh Hoa Kỳ (HHS), Security Rule của HIPAA yêu cầu áp dụng ba nhóm biện pháp để giữ thông tin sức khỏe điện tử bí mật, toàn vẹn và luôn sẵn sàng:
HIPAA áp dụng cho cơ sở y tế, đơn vị bảo hiểm và đối tác của họ tại Hoa Kỳ. Phòng khám Việt Nam không mặc nhiên bị ràng buộc. Tuy nhiên, nếu xử lý dữ liệu cho tổ chức y tế Mỹ, bạn có thể phải đáp ứng yêu cầu này.
Tại Việt Nam, khung pháp lý chính về bảo vệ dữ liệu cá nhân là Nghị định 13/2023/NĐ-CP. Vì vậy, phòng khám nên dùng HIPAA như bộ nguyên tắc tham khảo, đồng thời tuân thủ quy định trong nước.
Dữ liệu bệnh nhân gồm bệnh sử, kết quả xét nghiệm và thông tin định danh. Rò rỉ loại dữ liệu nhạy cảm này gây tổn hại lớn cho người bệnh lẫn uy tín phòng khám.
Số liệu từ cổng báo cáo của HHS cho thấy từ năm 2009 đến 2025 đã có 7.418 vụ vi phạm dữ liệu y tế ảnh hưởng từ 500 người trở lên được báo cáo tại Mỹ. Trong năm 2025, tấn công mạng và sự cố công nghệ thông tin gây ra hơn 80% các vụ lớn, theo HIPAA Journal.
An toàn dữ liệu bệnh nhân cần được thiết kế từ đầu, không chờ đến khi có sự cố.
Dữ liệu tập trung trên một nền tảng dễ kiểm soát truy cập hơn sổ giấy hay file Excel rải rác. Trên YSalus, bảo mật dữ liệu dựa trên cả chuẩn quốc tế lẫn tính năng cụ thể:
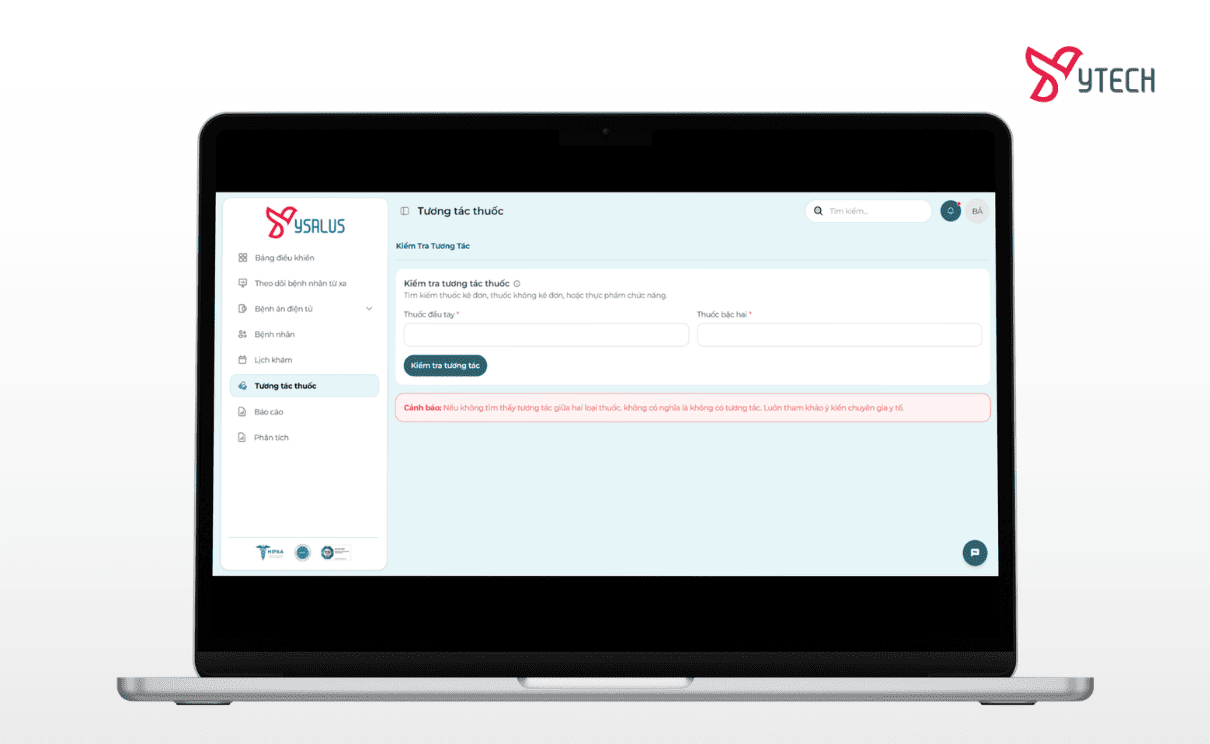
So sánh quản lý phòng khám bằng Excel và phần mềm chuyên dụng
|
Tiêu chí |
HIPAA |
ISO 27001 |
|
Bản chất |
Luật liên bang Hoa Kỳ |
Tiêu chuẩn quốc tế về quản lý an toàn thông tin |
|
Tính bắt buộc |
Bắt buộc với đối tượng thuộc phạm vi tại Mỹ |
Tự nguyện |
|
Phạm vi |
Thông tin sức khỏe điện tử |
Mọi loại thông tin của tổ chức |
|
Chứng nhận |
Không có chứng nhận chính thức |
Có, do tổ chức đánh giá độc lập cấp |
Tìm hiểu thêm về hồ sơ y tế điện tử, phần mềm quản lý phòng khám và quản lý nhiều cơ sở trên YSalus. Muốn đánh giá mức độ an toàn dữ liệu của phòng khám và xem YSalus vận hành thực tế? Liên hệ YTech Vietnam để đặt lịch demo:
Nguồn tham khảo:
Biên soạn bởi: Ban biên tập YSalus
Cập nhật lần cuối: 15
Thêm vào giỏ hàng thành công

 0


